目次
違いのまとめ
| 主な役割 | 主な防御対象 | 主な設置場所 | |
|---|---|---|---|
| ファイアウォール | 不要な通信の通過を防ぐ | トランスポート層(L4), ネットワーク層(L3) |
ネットワークの境界(インターネットと社内LANの間) |
| IDS | 不正アクセスや攻撃の検知 | アプリケーション層(L7)~ ネットワーク層(L3) |
ネットワーク内の監視ポイント |
| IPS | 不正アクセスや攻撃の検知+遮断 | アプリケーション層(L7)~ ネットワーク層(L3) |
ネットワークの境界や重要サーバ前 |
| WAF | Webアプリケーションへの攻撃を防御 | アプリケーション層(L7) HTTP/HTTPS通信 |
Webサーバの前 |
ファイアウォール(Firewall)
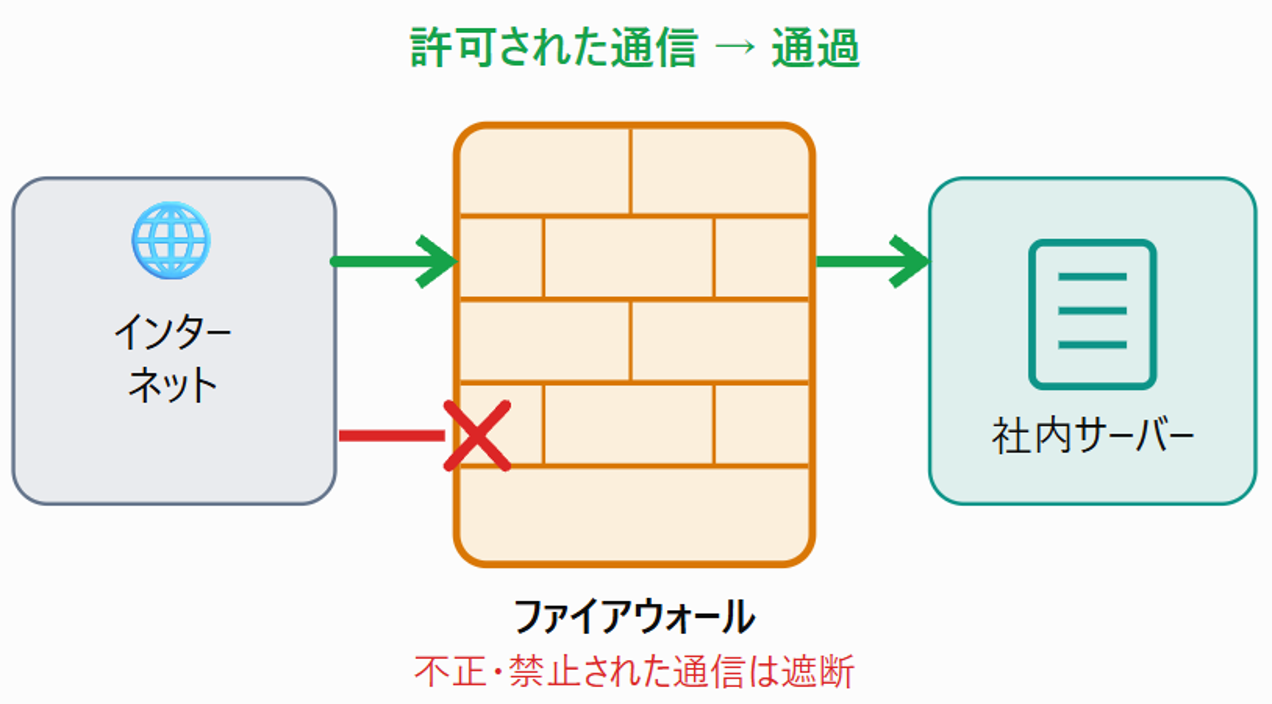
ファイアウォールとは、ネットワークの境界に設置し、許可された通信だけを通過させ、不正な通信を遮断する仕組みです。
1. ファイアウォールの仕組み
ファイアウォールは、あらかじめ設定したルールに従って通信を判断します。
例えば、Webサーバーの場合は次のようになります。
| 通信 | 動作 |
|---|---|
| TCP 443(HTTPS) | 許可 |
| TCP 80(HTTP) | 許可 |
| TCP 22(SSH) | 管理者のIPのみ許可 |
| その他の不要な通信 | 遮断 |
2.ファイアウォールは何を見ているのか
一般的なファイアウォールでは、次の情報を使って通信を制御します。
- 送信元IPアドレス:どこから来た通信か
- 宛先IPアドレス:どこに向かう通信か
- ポート番号:どのサービスへの通信か
- プロトコル:TCP、UDPなど
- 通信状態:確立済みの通信に関連しているか
高機能なファイアウォールでは、アプリケーションや通信内容も識別できます。
3.ファイアウォールの主な種類
| 種類 | 特徴 |
|---|---|
| パケットフィルタリング型 | IPアドレスやポート番号などで判断 |
| ステートフル型 | 通信の接続状態も考慮 |
| プロキシ型 | 通信を代理で受け取り、中継する |
| 次世代ファイアウォール(NGFW) | アプリケーション識別や侵入防御などにも対応 |
また、設置場所によって、ネットワーク型とホスト型に分けることもできます。
4.AWSのセキュリティグループとの違い
AWSにはファイアウォールに相当する仕組みがあります。
| 機能 | 特徴 |
|---|---|
| セキュリティグループ | EC2などの通信を制御。ステートフル |
| ネットワークACL | サブネット単位で通信を制御。ステートレス |
| AWS Network Firewall | VPC内のネットワーク通信を高度に検査・制御 |
| AWS WAF | WebアプリケーションへのHTTP/HTTPS攻撃を防御 |
5.ファイアウォールだけで安全なのか
ファイアウォールがあっても、すべての攻撃を防げるわけではありません。
例えば、HTTPS(443番)を許可している場合、その通信を悪用した攻撃が通過する可能性があります。
そのため、ファイアウォールに加えて、WAF、IDS/IPS、EDRなどを組み合わせることが重要です。
IDS (Intrusion Detection System)
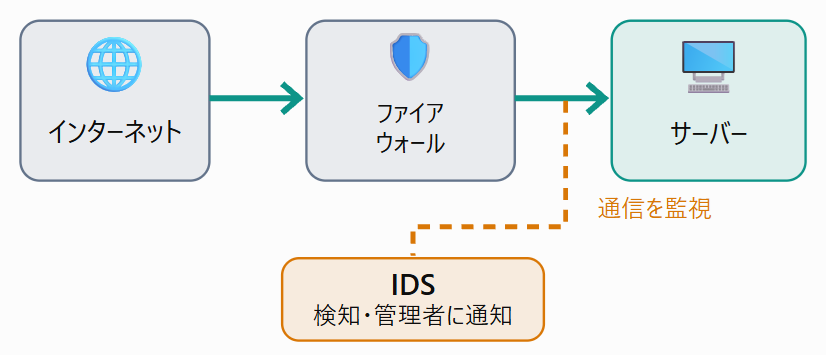
IDSとは、不正侵入を検知して管理者に通知する仕組みです。遮断までは行いません。
侵入検知システムとも呼ばれます。
1. IDSの仕組み
例えば、次のような動作を検知します。
- 短時間に大量のログイン失敗が発生する
- 不正アクセスで使用される攻撃パターンが見つかる
- サーバーに対してポートスキャンが行われる
- 不審な通信が大量に発生する
IDSは異常を発見すると、管理者にアラートを通知します。
ただし、IDSは基本的に攻撃を検知する仕組みであり、通信そのものを遮断するものではありません。
2. IDSには2種類ある
| 種類 | 監視対象 | 特徴 |
|---|---|---|
| NIDS(ネットワーク型IDS) | ネットワーク通信 | ネットワーク上の攻撃を検知 |
| HIDS(ホスト型IDS) | サーバーやPC | ログ、ファイル改ざん、不審な動作などを検知 |
3. AWSでのIDS
AWSでは、Amazon GuardDutyがIDSに近い役割を果たします。
GuardDutyは、VPC Flow Logs、CloudTrail管理イベント、DNSログなどの情報を分析し、不審な動きを検知します。
ただし、従来のネットワーク型IDSとは監視方法が異なり、標準では通信を直接遮断しません。
IPS (Intrusion Prevention System)
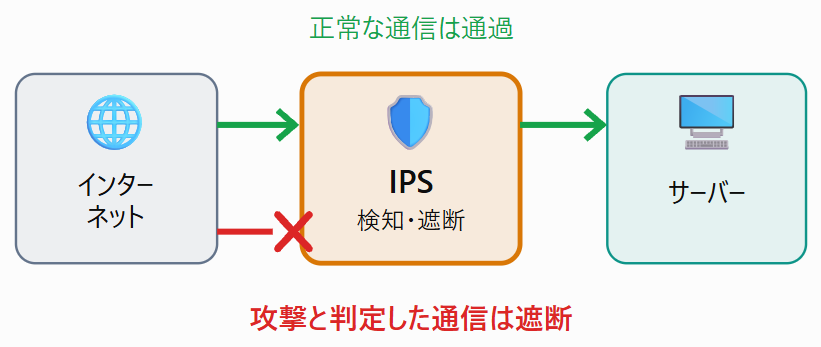
IPSとは、ネットワークへの不正アクセスやサイバー攻撃を検知し、自動的に遮断まで行う仕組みです。
侵入防止システムとも呼ばれます。
1. IPSの仕組み
IPSは通常、ネットワーク通信の経路上に配置され、通信内容を検査します。
例えば、次のような攻撃を検知・遮断します。
- SQLインジェクション:データベースを不正操作しようとする攻撃
- OSの脆弱性を狙う攻撃:既知の脆弱性を悪用する通信
- ポートスキャン:サーバーの開いているポートを探す行為
- 不正な通信パターン:既知の攻撃シグネチャに一致する通信
ただし、検知・遮断できる攻撃は製品の機能や設定によって異なります。
2. AWSでのIPS
AWSでは、AWS Network Firewall がIPSに相当する機能を提供しています。
AWS Network Firewallでは、ステートフルルールを利用して不正な通信パターンを検査し、条件に一致した通信を遮断できます。
一方、Amazon GuardDutyは主に脅威の検知を担当し、標準では通信を直接遮断しません。
WAF (Web Application Firewall)
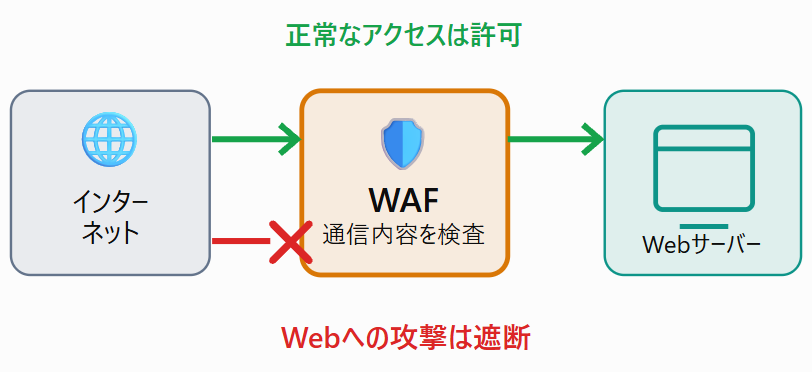
WAF(ワフ)とは、WebサイトやWebアプリケーションへの不正な通信や攻撃を検知し、遮断する仕組みです。
ファイアウォールがネットワークの通信を制御するのに対して、WAFはWebサイトに送られてくるHTTP/HTTPS通信の内容を検査し、攻撃を防ぎます。
1. WAFの仕組み
例えば、Webサイトにログイン画面がある場合、通常のアクセスは許可しますが、攻撃と判断したリクエストは遮断します。
2. WAFが防ぐ主な攻撃
| 攻撃 | 内容 |
|---|---|
| SQLインジェクション | 不正なSQLを送り、データベースを操作しようとする |
| クロスサイトスクリプティング(XSS) | 悪意のあるスクリプトをWebページに埋め込もうとする |
| パストラバーサル | 本来アクセスできないファイルを参照しようとする |
| ブルートフォース攻撃 | ログインを大量に試行する |
| HTTPフラッド | 大量のHTTPリクエストでサービスに負荷をかける |
ただし、すべてのWAFがこれらを完全に防御できるわけではありません。ルールや設定、製品の機能に左右されます。
3. AWSでのWAF
AWSには、AWS WAFというサービスがあります。
主に次のサービスと組み合わせて使用できます。
- Amazon CloudFront
- Application Load Balancer(ALB)
- Amazon API Gateway
- AWS AppSync
AWS WAFでは、AWSが提供するマネージドルールを利用することで、一般的なWeb攻撃への対策を比較的簡単に導入できます。
また、IPアドレスによる制限、国・地域による制限、一定時間内のアクセス回数に応じた制限なども可能です。
4. WAFだけで安全になるのか
WAFを導入しても、Webアプリケーションの脆弱性がなくなるわけではありません。
例えば、Webアプリケーションの認証処理に欠陥がある場合、WAFだけでは防げない可能性があります。
そのため、アプリケーションの修正、認証強化、OSやミドルウェアの更新なども必要です。
関連の記事